Хостинг-провайдер Beget пострадал от кибератаки

Представители хостинг-провайдера Beget сообщили, что масштабный сбой, начавшийся в ночь на 2 ноября 2026 года, стал результатом «массированной кибератаки». Инцидент затронул все уровни инфраструктуры компании, и восстановление работы сервисов продолжается до сих пор. Точные сроки завершения работ в Beget не называют.
Дата: 03 Ноября 2026 08:30:59Хакеры взломали Chainalysis с помощью ИИ-агентов

Специализирующаяся на блокчейн-анализе компания Chainalysis сообщила о взломе своих внутренних систем и инструментов. По данным специалистов, атакующие использовали «агентные методы атаки», то есть, по всей видимости, задействовали ИИ для автоматизации взлома. В результате злоумышленники получили доступ к данным клиентов, включая их имена и email-адреса.
Дата: 02 Ноября 2026 17:30:18В аппаратных кошельках Trezor нашли вредоносные импланты
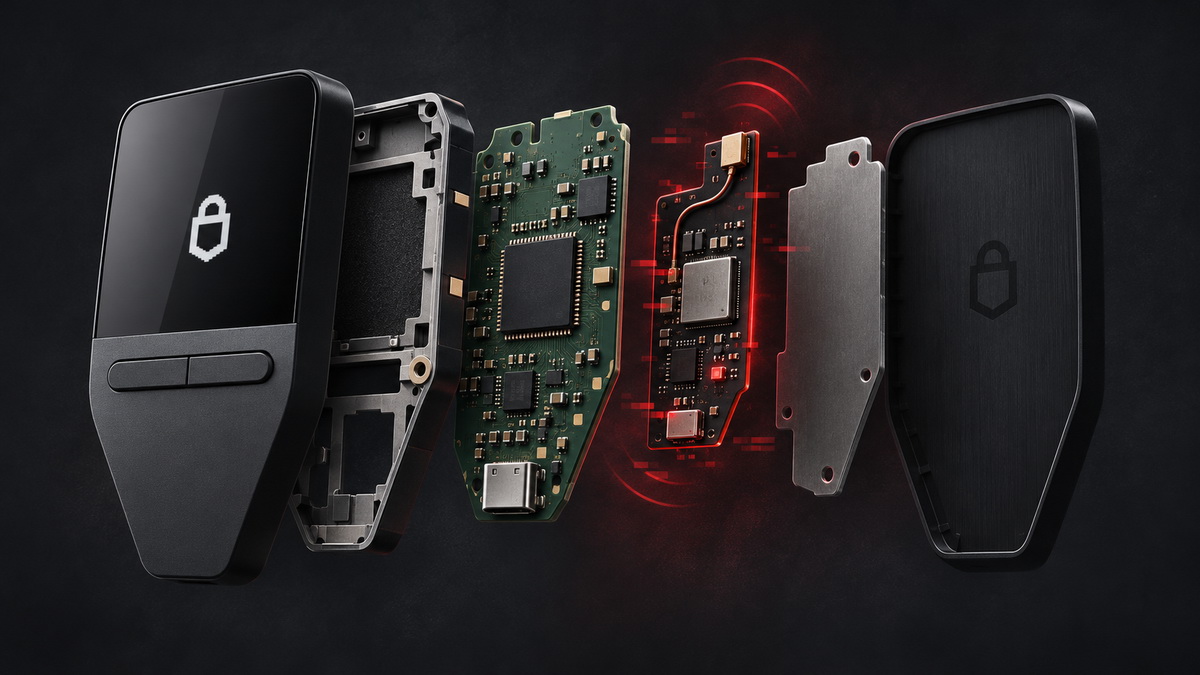
Производитель аппаратных криптокошельков Trezor расследует возможную атаку на цепочку поставок. Дело в том, что внутри устройства Trezor Safe 5, купленного у реселлера CryptoBilis, обнаружили дополнительную плату, которая предположительно могла перехватывать seed-фразу и передавать ее через мобильную сеть.
Дата: 02 Ноября 2026 15:30:51HTB MakeSense. Заставляем OCR распознать PHP-код и получаем root

Для подписчиков
Если внутренний сервис сохраняет текст в файл и не ограничивает расширение, его можно превратить в загрузчик шелла: сгенерировать изображение с коротким PHP-кодом так, чтобы распознаватель вернул его символ в символ. Результат выполним от имени сервиса.
ФБР: Binance взломали северокорейские хакеры

Представители ФБР официально подтвердили, что за взломом криптобиржи Binance стояла северокорейская хакерская группировка TraderTraitor, также известная как Jade Sleet, Pressure Chollima, PUKCHONG, Slow Pisces и UNC4899. В результате атаки хакеры похитили у биржи криптовалюту на сумму более 6 млрд долларов США.
Дата: 02 Ноября 2026 12:30:22Официальное расширение Claude Code на маркетплейсе Cursor подменили версией с бэкдором

Через маркетплейс расширений для Cursor на протяжении почти 12 часов распространялась вредоносная версия официального расширения Anthropic Claude Code. Малварь пыталась развернуть SSH-бэкдор в Windows, macOS и Linux, и вредоносную версию успели установить примерно 5000 пользователей.
Дата: 02 Ноября 2026 10:30:44Уязвимость SMS of Death может удаленно выводить из строя Android-смартфоны

ИБ-исследователь Марк Бла (Mark Blah) опубликовал в открытом доступе PoC-эксплоит для недавно исправленной в Android уязвимости CVE-2026-58882, также получившей название SMS of Death. С помощью специально подготовленного SMS-сообщения этот баг позволяет удаленно нарушить работу мобильной связи, а также заставляет телефон аварийно завершить работу.
Дата: 02 Ноября 2026 08:30:24Ежеквартальный «Хакер» #4 скоро отправится в печать

Построить собственную сотовую сеть, разобраться в криптоалгоритме АНБ и написать хешкрекер на Go — эти и другие темы наши авторы разбирают на страницах четвертого ежеквартального номера «Хакера». Уже совсем скоро последний бумажный выпуск в 2026 году будет передан в печать, а мы продолжаем принимать предварительные заказы.
Дата: 30 Октября 2026 18:00:14У Warp похитили логи работы ИИ-агентов и данные телеметрии пользователей

Разработчики Warp сообщили об атаке на стороннего подрядчика, связанного с инфраструктурой платформы. В результате злоумышленники могли получить доступ к логам работы ИИ-агентов и пользовательской телеметрии. По предварительной оценке главы компании, инцидент затронул около 1% пользователей.
Дата: 30 Октября 2026 17:30:13На Polymarket внедрили скрипт для кражи криптовалюты

Платформа Polymarket временно остановила торги после того, как хакеры скомпрометировали сторонний сервис DebugBear и распространили через него вредоносный JavaScript. Скрипт перехватывал авторизованные сессии и пытался похитить криптовалюту пользователей. ИБ-исследователи связывают с атакой кошелек, через который прошло около 2,57 млн долларов США.
Дата: 30 Октября 2026 15:30:16